Binance បានឱ្យដឹងថា ក្រុមហេគឃ័រ (hackers) បានប្រើប្រាស់ល្បិចសម្ភាសន៍ការងារក្លែងក្លាយ ជាមួយកម្មវិធីដែលមានមេរោគ និងឧបករណ៍បញ្ញាសិប្បនិម្មិត (AI) ផ្ទៃក្នុងដើម្បីលួចចូលទៅក្នុងហេដ្ឋារចនាសម្ព័ន្ធកាបូបឌីជីថល(Digital wallet) របស់ក្រុមហ៊ុនខ្លួន។ សកម្មភាពនេះបាននាំឱ្យកើតមានការវាយប្រហារតាមប្រព័ន្ធអុីនធឺណិតកាលពីថ្ងៃទី ២៩ ខែតុលា ដែលជាហេតុការណ៍ដ៏ធំបំផុតមិនធ្លាប់មាន ដោយបណ្តាលឱ្យទ្រព្យសម្បត្តិដែលមានតម្លៃជាង ៦ ពាន់លានដុល្លារ ត្រូវបានលួចចេញពីវេទិកាជួញដូររូបិយប័ណ្ណគ្រីបតូ (crypto) ដ៏ធំបំផុតរបស់ពិភពលោកមួយ។
ចូលរួមជាមួយពួកយើងក្នុង Telegram ដើម្បីទទួលបានព័ត៌មានរហ័ស
លោក Richard Teng ក៏បានប្រាប់កម្មវិធី “Squawk on the Street” របស់ទូរទស្សន៍ CNBC កាលពីថ្ងៃអង្គារថា ក្រុមអ្នកវាយប្រហារ “បានចំណាយពេលរាប់ខែដើម្បីរៀបចំផែនការជ្រៀតចូល”។ លោកបានច្រានចោលការលើកឡើងដែលថា៖ ការលួចចូលនេះ គឺតាមរយៈកុំព្យូទ័រយួរដៃរបស់បុគ្គលិកម្នាក់។
លោកបានបន្ថែមថា៖ «នៅក្នុងខែមិថុនា ក្រុមអ្នកវាយប្រហារបានបង្កើតឧបករណ៍សម្រាប់អ្នកអភិវឌ្ឍន៍ក្លែងក្លាយមួយ ហើយបញ្ឆោតបុគ្គលិកម្នាក់របស់យើងឱ្យដំឡើងវា។ លុះដល់ខែកញ្ញា ពួកគេបានក្លែងខ្លួនជាអ្នកជ្រើសរើសបុគ្គលិក ហើយធ្វើការសម្ភាសន៍ការងារជាមួយបុគ្គលិកម្នាក់ទៀត។ ដំណើរការនេះបានឈានទៅដល់ការធ្វើលំហាត់សរសេរកូដមួយ ដែលមានបង្កប់កម្មវិធីមេរោគ (malware) ដែលអាចគេចចេញពីការត្រួតពិនិត្យសុវត្ថិភាព។ ពីចំណុចនោះ ពួកគេបានសម្រុកចូលទៅក្នុងឧបករណ៍បញ្ញាសិប្បនិម្មិត (AI) ផ្ទៃក្នុងរបស់យើង រហូតមានសិទ្ធិចូលប្រើប្រាស់ ហើយនាំឱ្យមានការបំពានលើប្រព័ន្ធអនុញ្ញាតប្រតិបត្តិការកាបូបលុយឌីជីថល (wallet transaction) របស់យើង»។
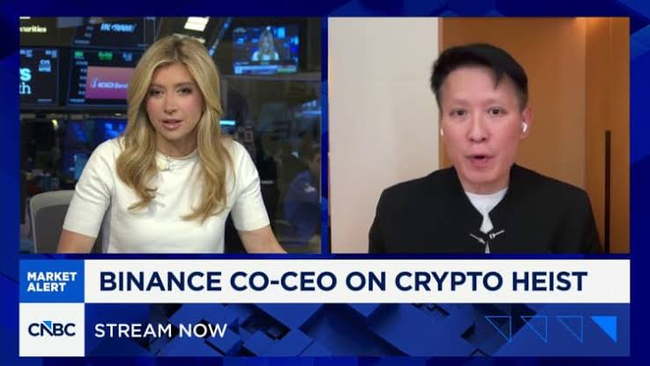
លោកក៏បានបញ្ជាក់ដែរថា Binance បានបន្ថែមចំនួន ៩៨% នៃទ្រព្យសកម្មដែលរងផលប៉ះពាល់ដែលមានតម្លៃ ៦,៣៤ ពាន់លានដុល្លារ ហើយបច្ចុប្បន្នកំពុងស្ថិតក្នុងដំណើរការទិញយកទ្រព្យសកម្មដែលនៅសេសសល់ ដែលជាប្រភេទទ្រព្យសកម្មពិបាកប្តូរជាសាច់ប្រាក់។
ដោយឡែក លោក Teng ផ្ទាល់មិនបានចោទប្រកាន់ថាការវាយប្រហារនេះបង្កឡើងដោយប្រទេសកូរ៉េខាងជើងនោះទេ ប៉ុន្តែលោកបានទទួលស្គាល់ថា ទីភ្នាក់ងារស៊ើបអង្កេតសហព័ន្ធ (FBI) បានរកឃើញទំនាក់ទំនងរវាងហេតុការណ៍នេះ និងក្រុមហេគឃ័រមកពីកូរ៉េខាងជើង ដែលមានជាប់ពាក់ព័ន្ធនឹងក្រុមដែលមានឈ្មោះថា TraderTraitor។
ការរៀបចំត្រៀមក្នុងខែមិថុនា
យោងតាមរបាយការណ៍សន្តិសុខមួយដែល Binance បានចេញផ្សាយកាលពីថ្ងៃអង្គារ ការរៀបចំសម្រាប់ការវាយប្រហារនេះបានចាប់ផ្តើមនៅក្នុងខែមិថុនា នៅពេលដែលបុគ្គលិកផ្នែក DevOps នៃប្រព័ន្ធកាបូបឌីជីថល (Wallet) របស់ Binance ម្នាក់ បានទាញយកកម្មវិធី Homebrew។ បុគ្គលិករូបនោះបានទាញយកដើម្បី «ដំឡើងឧបករណ៍សរសេរកូដ បន្ទាប់ពីរកនៅលើម៉ាស៊ីនស្វែងរក (search engine)»។ របាយការណ៍បញ្ជាក់ថា ក្រុមហ៊ុនបានរកឃើញសកម្មភាពគួរឱ្យសង្ស័យនេះ ហើយបានចាត់វិធានការការពារដោយផ្លាស់ប្ដូរឧបករណ៍របស់បុគ្គលិករូបនោះ និងផ្លាស់ប្តូរព័ត៌មានសម្ងាត់សម្រាប់ចូលប្រើប្រាស់ (credentials)។ ទោះបីជាបានផ្លាស់ប្ដូរហើយក៏ដោយ «តួនាទីរបស់បុគ្គលិកនេះ រួមទាំងមិត្តរួមការងារពាក់ព័ន្ធនៅក្នុងក្រុមហេដ្ឋារចនាសម្ព័ន្ធកាបូបឌីជីថលរបស់យើង ត្រូវបានលាតត្រដាងទៅដល់ក្រុមហេគឃ័រ (hacker) រួចទៅហើយ»។
ក្នុងពេលដែល Binance កំពុងខិតខំដោះស្រាយផលប៉ះពាល់ ក្រុមហ៊ុនបានដាក់កម្រិតបណ្ដោះអាសន្នលើការដកប្រាក់មួយចំនួន ព្រមទាំងបានសន្យាថានឹងទទួលខុសត្រូវលើការខាតបង់ទាំងអស់របស់អតិថិជន ដោយប្រើប្រាស់មូលនិធិបម្រុងផ្ទាល់ខ្លួនដើម្បីបំពេញបន្ថែមទ្រព្យសកម្មដែលរងផលប៉ះពាល់។
យោងតាមសេចក្តីរាយការណ៍ Binance និងដៃគូក្នុងវិស័យនេះ រួមមាន Tether, Circle និង Ripple បានបង្កកទ្រព្យសកម្មដែលមានតម្លៃប្រហែល ៣ ពាន់លានដុល្លារ ប៉ុន្តែទឹកប្រាក់មួយចំនួនដែលត្រូវបានលួចទៅនោះ នៅតែបន្តចរាចរតាមរយៈបណ្តាញសម្រាប់លាងលុយខុសច្បាប់។ ទន្ទឹមនឹងនេះ Coinbase បានទប់ស្កាត់ការផ្ទេរប្រាក់ទៅកាន់កាបូបលុយឌីជីថល (wallets) ដែលត្រូវបានលួចចូល ឬរងការវាយប្រហារ ហើយបានផ្តល់ជំនួយដោយផ្ទាល់ទៅ Binance ។
ទោះបីជាហេតុការណ៍នេះ ជាការបំពានសន្តិសុខដ៏ធ្ងន់ធ្ងរក៏ដោយ ក៏ Binance អះអាងថា ខ្លួននៅតែមានស្ថិរភាពហិរញ្ញវត្ថុរឹងមាំ ហើយកំពុងផ្តោតលើការស្វែងរកចំណុចខ្សោយ ការទាញយកសាច់ប្រាក់ដែលនៅសេសសល់ត្រឡប់មកវិញ និងការទប់ស្កាត់ការវាយប្រហារផ្សេងទៀត។
ការលួចចូលតាមប្រព័ន្ធអុីនធឺណិត (Hack) នេះ បានធ្វើឱ្យទំនុកចិត្តនៅក្នុងទីផ្សាររូបិយប័ណ្ណគ្រីបតូធ្លាក់ចុះយ៉ាងខ្លាំង ប៉ុន្តែក្នុងរយៈពេលខ្លីប៉ុណ្ណោះ បើប្រៀបធៀបទៅនឹងបរាជ័យកន្លងមក ។ បច្ចុប្បន្ននេះ វិនិយោគិនកំពុងតាមដានមើលថា តើ Binance អាចស្តារទំនុកចិត្តឡើងវិញបានពេញលេញចំពោះផ្សារជួញដូរដែលមានការគ្រប់គ្រងកណ្តាល (Centralized Exchanges) ដែរឬទេ។
លោក Teng បានប្រាប់ទៀតថា៖ គិតត្រឹមថ្ងៃអង្គារ Binance បានរៀបចំប្រព័ន្ធកាបូបលុយឌីជីថល (wallet system) និងឧបករណ៍ AI ផ្ទៃក្នុងឡើងវិញ បន្ទាប់ពីប្រព័ន្ធទាំងនេះរងផលប៉ះពាល់។ ក្រុមហ៊ុនក៏បានប្តូរឧបករណ៍ដែល គេលួចចូលប្រើប្រាស់ បោះបង់ចោលព័ត៌មានសម្ងាត់ (credentials) និងថូខឹន (tokens) ដែលពាក់ព័ន្ធនឹងបុគ្គលិក ព្រមទាំងពង្រីកការត្រួតពិនិត្យសុវត្ថិភាពលើឧបករណ៍របស់បុគ្គលិកទាំងអស់ផងដែរ។
លោក Teng បានបន្ថែមថា៖ «យើងក៏កំពុងអញ្ជើញអ្នកជំនាញឯករាជ្យមួយរូបមកពិនិត្យមើលរាល់ចំណាត់ការដែលយើងបានអនុវត្ត ហើយយើងនឹងបន្តពង្រឹងប្រព័ន្ធការពាររបស់យើង ខណៈពេលដែលការស៊ើបអង្កេតនៅតែបន្តដំណើរការ។ យើងកំពុងធ្វើការយ៉ាងសកម្មទាំងយប់ទាំងថ្ងៃជាមួយអាជ្ញាធរអនុវត្តច្បាប់ និងដៃគូក្នុងវិស័យនេះ ដើម្បីតាមដាន និងបង្កកមូលនិធិដែលត្រូវបានលួចទៅនោះ»។
Credit to : CNBC
News translate by: Ms. Sreng Sotheana

 Bong I.T